Přihlášení passkey na cizím počítači: co dělá QR kód a blízký telefon
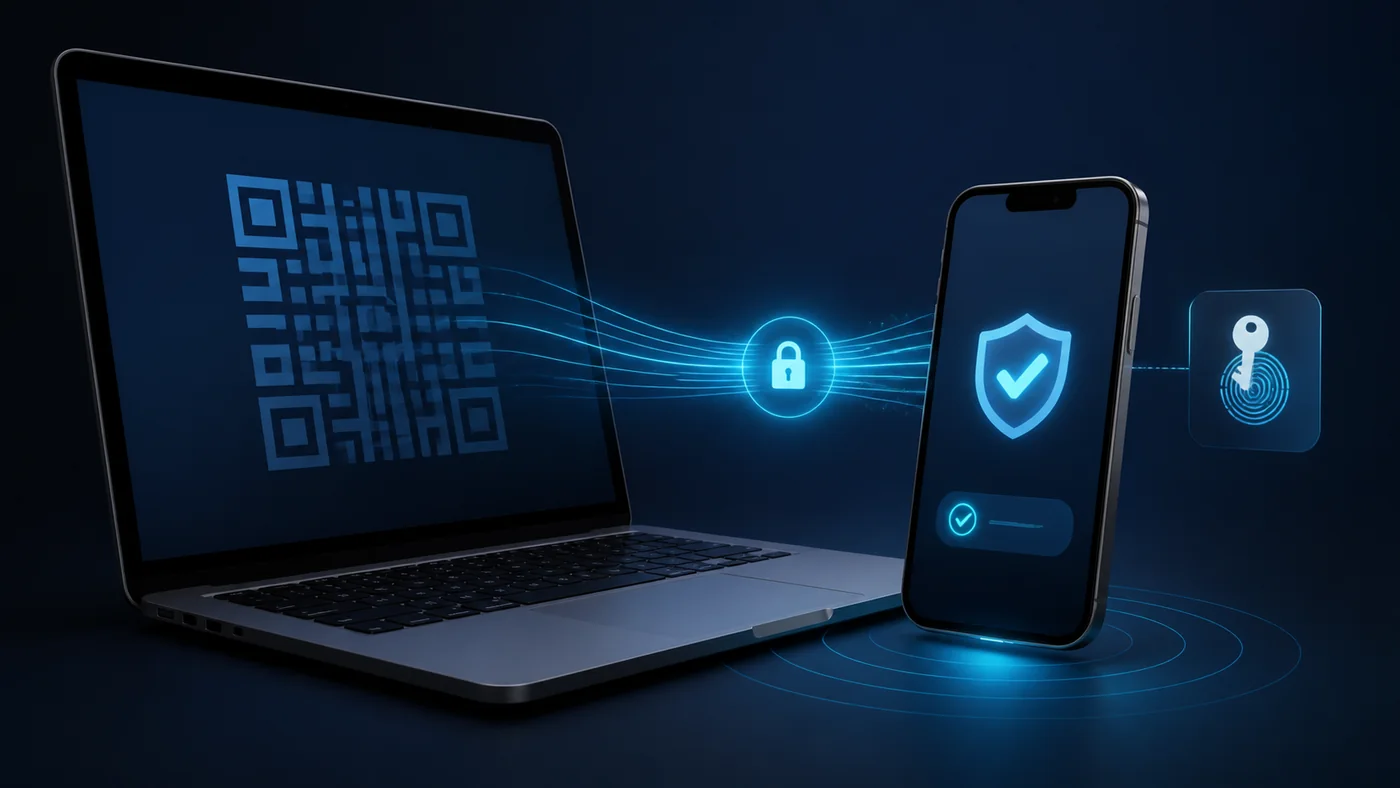
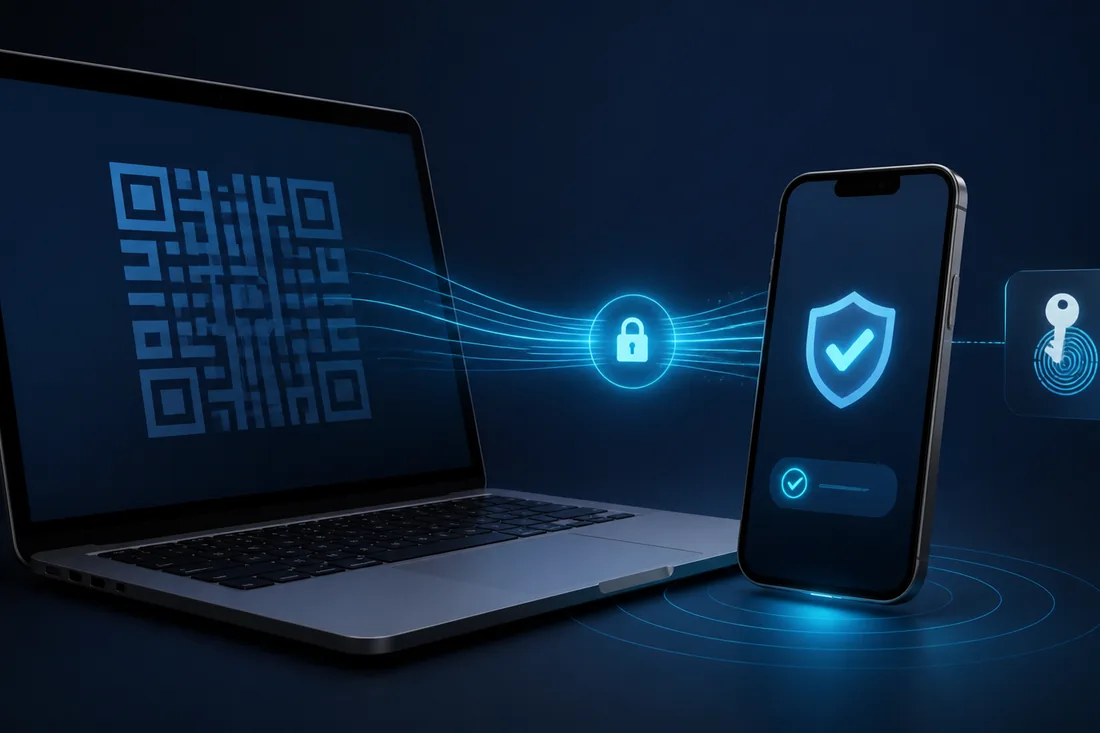
Na cizím počítači nemusíte přenést passkey do prohlížeče. Cross-device přihlášení může použít telefon jako autentizátor: počítač zobrazí QR kód, telefon ověří blízkost a podepíše výzvu pro správnou doménu.
Telefon nepůjčí klíč recepci; přijde ke dveřím, zkontroluje jejich označení a sám na místě otočí zámkem.
Rychlá odpověď
Passkey na cizím počítači je potřeba hodnotit jako celý životní cyklus identity. Bezpečný systém musí chránit vznik credentialu, jeho použití pro správnou službu, obnovu při ztrátě, odvolání po incidentu a data, která dostane druhá strana.
Hlavní výhoda moderní identity spočívá v omezení přenosných tajemství a zbytečných osobních údajů. Uživatel však stále rozhoduje, kterou doménu navštívil, co potvrzuje a zda žádost odpovídá jeho vlastní akci. Technologie snižuje prostor pro určité útoky, nikoli odpovědnost za kontext.
Nejdřív oddělte čtyři různé otázky
Autentizace odpovídá, kdo se přihlašuje. Autorizace určuje, k čemu získá aplikace přístup. Identifikace spojuje osobu s určitými údaji a podpis vyjadřuje vazbu člověka ke konkrétním datům či úkonu. Jedna obrazovka může spojit více kroků, ale bezpečnostní a právní účinek zůstává odlišný.
Nakreslete tři role: uživatele s autentizátorem, poskytovatele identity nebo vydavatele atributu a službu, která výsledek ověřuje. Ke každé šipce napište, zda nese veřejný klíč, podpis, token, claim, dokument nebo pouze binární potvrzení. Mapa rychle odhalí, kde leží tajemství a kde vzniká dlouhodobá závislost.
QR kód zahajuje spojení, není samotným klíčem
Kód předá údaje potřebné k navázání transakce mezi prohlížečem a telefonem. Soukromý klíč se do obrazu nekóduje.
Pohodlí a odolnost nejsou automaticky protiklady. Dobře navržený systém může odstranit ručně přepisované tajemství a současně nabídnout více nezávislých cest obnovy.
Na obrazovce souhlasu čtěte podstatná jména i slovesa: profil, e-mail, soubory, číst, měnit, mazat. Široké sloveso může být důležitější než přívětivý název aplikace.
Praktický krok: Skenujte pouze QR kód z přihlašovací obrazovky, kterou jste sami otevřeli na ověřené doméně. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu synchronizovaný versus vázaný passkey. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Blízkost omezuje vzdálené zneužití
Protokol může ověřovat, že telefon a počítač jsou fyzicky blízko, například pomocí Bluetooth. Tím se ztíží přeposlání výzvy útočníkem na dálku.
Při incidentu oddělte credential od relace. I po změně autentizátoru může zůstat otevřená dříve vydaná session nebo token a poskytovat pokračující přístup.
Ukládejte datum změny a důvod. Po několika měsících pak poznáte, zda neznámý credential vznikl při vlastní migraci, nebo jde o stopu cizího přístupu.
Praktický krok: Zapněte požadované rozhraní jen na dobu přihlášení a potvrďte zařízení, které skutečně vidíte. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu přihlášení přes Google nebo Apple. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Telefon podepisuje kontext služby
Autentizátor pracuje s relying party a challenge stejně jako při místním přihlášení. Počítač dostane výsledek, nikoli kopii credentialu.
Nejmenší nutný rozsah snižuje dopad chyby. Služba nemá dostat celý profil nebo celý dokument, pokud k úloze stačí jediný atribut, omezený scope nebo krátkodobý token.
Vytvořte inventuru se sloupci služba, hlavní credential, záložní credential, obnova, aktivní zařízení a poslední kontrola. Neukládejte do ní tajné hodnoty, pouze jejich typ a umístění.
Praktický krok: Na telefonu zkontrolujte zobrazený web a účet před biometrickým potvrzením. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu rozpoznání phishingového e-mailu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Cizí prohlížeč získá relaci
Po úspěchu může web uložit session cookie na počítači. Kryptograficky bezpečné přihlášení tedy nezaručuje bezpečné ukončení práce.
Důvěra se neopírá o vzhled ikony. Rozhoduje ověřená doména, původ aplikace, vydavatel credentialu, stav certifikátu a přesný kontext, který uživatel potvrzuje.
Na obrazovce souhlasu čtěte podstatná jména i slovesa: profil, e-mail, soubory, číst, měnit, mazat. Široké sloveso může být důležitější než přívětivý název aplikace.
Praktický krok: Nepovolujte zapamatování, po práci se odhlaste a zavřete všechna okna soukromého režimu. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu kontrola falešné aplikace. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
QR přihlášení lze sociálně zneužít
Útočník může uživatele přesvědčit, aby naskenoval jeho vlastní přihlašovací kód. Ochrana funguje jen tehdy, když uživatel ověří, odkud kód pochází.
Silný přihlašovací mechanismus je pouze jeden článek. Stejnou pozornost potřebuje registrace, obnova, přidávání nového zařízení, revokace starého credentialu a ukončení aktivních relací.
Ukládejte datum změny a důvod. Po několika měsících pak poznáte, zda neznámý credential vznikl při vlastní migraci, nebo jde o stopu cizího přístupu.
Praktický krok: Nikdy neskenujte přihlašovací QR kód poslaný e-mailem, chatem nebo podporou. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu kontrola oprávnění aplikací. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Správa relací uzavírá celý postup
Pokud je počítač kompromitovaný, může zneužít již přihlášenou relaci. Služba by měla umožnit vzdálené odhlášení a revokaci.
Uživatelské rozhraní často schová několik protokolových kroků pod jedno tlačítko. Pro bezpečné rozhodnutí je potřeba vědět, kdo uživatele ověřuje, kdo dostává tvrzení a která data nebo oprávnění se předávají.
Vytvořte inventuru se sloupci služba, hlavní credential, záložní credential, obnova, aktivní zařízení a poslední kontrola. Neukládejte do ní tajné hodnoty, pouze jejich typ a umístění.
Praktický krok: Po použití cizího zařízení otevřete doma přehled relací a ukončete neznámé záznamy. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu reakce na převzetí telefonního čísla. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Modelová situace
Uživatel skenuje QR kód na konferenčním počítači. Telefon ukáže doménu a vyžádá biometriku. Po skončení se uživatel odhlásí a zkontroluje relace, protože passkey sice neopustil telefon, ale prohlížeč mohl získat přihlášenou relaci.
Situaci řešte ve dvou časových osách. První popisuje, co se stalo s credentialem nebo dokladem; druhá sleduje tokeny, relace a data, která už mohla být předána. Změna hesla či odebrání zařízení ovlivní první osu, ale nemusí automaticky zrušit druhou.
Při podezření na útok pracujte z důvěryhodného zařízení a známé adresy služby. Neotvírejte bezpečnostní odkaz z nevyžádané zprávy a nepotvrzujte žádnou výzvu, kterou jste sami nezačali. Uložte čas, zařízení, doménu a přesné znění události bez kopírování tajných údajů.
Pracovní postup krok za krokem
- Krok 1: Otevřít správnou doménu. Výsledek ověřte před pokračováním.
- Krok 2: Zvolit passkey z jiného zařízení. Výsledek ověřte před pokračováním.
- Krok 3: Skenovat lokální qr kód. Výsledek ověřte před pokračováním.
- Krok 4: Ověřit doménu v telefonu. Výsledek ověřte před pokračováním.
- Krok 5: Neukládat relaci. Výsledek ověřte před pokračováním.
- Krok 6: Odhlásit a zkontrolovat relace. Výsledek ověřte před pokračováním.
Pořadí chrání dostupnost. Novou metodu nejprve přidejte, použijte ji v oddělené relaci a zkontrolujte, co služba zaznamenala. Staré zařízení nebo přístup odeberte až potom. Nakonec ukončete nepotřebné relace a znovu vytvořte redundanci.
Jednou za čtvrt roku projděte credentialy, propojené aplikace, recovery údaje a aktivní relace. Revize nemusí být dlouhá, pokud každá položka nese srozumitelný název a datum. Neznámý záznam považujte za důvod k ověření, ne za automatický pokyn k bezhlavému smazání.
Bezpečný domácí experiment
Na vlastním druhém počítači vyzkoušejte přihlášení telefonem k méně citlivé službě. Sledujte, jaké údaje se zobrazí na obou zařízeních, a nakonec ověřte, zda vzdálené odhlášení relaci skutečně ukončí.
Experiment provádějte na vlastním účtu a bez předávání identity třetí straně. Nepoužívejte cizí QR kód, nevytvářejte falešný doklad a nenahrávejte citlivý soubor do náhodného online validátoru. Cílem je pochopit stav a možnosti správy, nikoli obcházet ochranu.
Zapište pozorování ve formátu: co jsem zahájil, která doména nebo aplikace žádala akci, co se zobrazilo na autentizátoru, co dostala služba a jak lze výsledek odvolat. Tento zápis odděluje uživatelskou zkušenost od domněnky o protokolu.
Časté chyby
- Silný vstup, slabá obnova: passkey chrání login, ale reset přes převzatý e-mail obejde celý model.
- Potvrzení bez kontextu: uživatel schválí výzvu, aniž ověřil doménu, účet a vlastní zahájení operace.
- Smazání před testem: starý credential zmizí dříve, než se potvrdí funkčnost nové metody.
- Záměna autentizace a autorizace: přihlášení se považuje za totéž jako souhlas s přístupem k datům.
- Odinstalování místo revokace: aplikace zmizí z telefonu, ale její serverový token zůstane platný.
- Kopie místo ověřitelného důkazu: screenshot dokladu nebo podpisu se zamění za kryptograficky ověřitelný originál.
Bezpečnější volba není ta s nejdelším seznamem funkcí, ale ta, jejíž hranice dokážete popsat. Musíte vědět, kde leží soukromý klíč nebo token, kdo může obnovit přístup, jak odvoláte ztracené zařízení a které údaje se po souhlasu kopírují mimo vaši kontrolu.
Kontrolní seznam a zdroje
- QR kód zahajuje spojení, není samotným klíčem: Skenujte pouze QR kód z přihlašovací obrazovky, kterou jste sami otevřeli na ověřené doméně.
- Blízkost omezuje vzdálené zneužití: Zapněte požadované rozhraní jen na dobu přihlášení a potvrďte zařízení, které skutečně vidíte.
- Telefon podepisuje kontext služby: Na telefonu zkontrolujte zobrazený web a účet před biometrickým potvrzením.
- Cizí prohlížeč získá relaci: Nepovolujte zapamatování, po práci se odhlaste a zavřete všechna okna soukromého režimu.
- QR přihlášení lze sociálně zneužít: Nikdy neskenujte přihlašovací QR kód poslaný e-mailem, chatem nebo podporou.
- Správa relací uzavírá celý postup: Po použití cizího zařízení otevřete doma přehled relací a ukončete neznámé záznamy.
Principy byly ověřeny v těchto primárních a autoritativních zdrojích:
- W3C – WebAuthn Level 3
- FIDO Alliance – použití passkeys
- NIST – autentizátory a odolnost proti phishingu
Text je obecný vzdělávací průvodce. U tématu passkey na cizím počítači ověřte aktuální dokumentaci služby, právní požadavek a dostupné obnovovací možnosti.
Často kladené otázky
Co je nejdůležitější u bodu „QR kód zahajuje spojení, není samotným klíčem“?
Kód předá údaje potřebné k navázání transakce mezi prohlížečem a telefonem. Soukromý klíč se do obrazu nekóduje. Praktický krok: Skenujte pouze QR kód z přihlašovací obrazovky, kterou jste sami otevřeli na ověřené doméně.
Co je nejdůležitější u bodu „Blízkost omezuje vzdálené zneužití“?
Protokol může ověřovat, že telefon a počítač jsou fyzicky blízko, například pomocí Bluetooth. Tím se ztíží přeposlání výzvy útočníkem na dálku. Praktický krok: Zapněte požadované rozhraní jen na dobu přihlášení a potvrďte zařízení, které skutečně vidíte.
Co je nejdůležitější u bodu „Telefon podepisuje kontext služby“?
Autentizátor pracuje s relying party a challenge stejně jako při místním přihlášení. Počítač dostane výsledek, nikoli kopii credentialu. Praktický krok: Na telefonu zkontrolujte zobrazený web a účet před biometrickým potvrzením.
Co je nejdůležitější u bodu „Cizí prohlížeč získá relaci“?
Po úspěchu může web uložit session cookie na počítači. Kryptograficky bezpečné přihlášení tedy nezaručuje bezpečné ukončení práce. Praktický krok: Nepovolujte zapamatování, po práci se odhlaste a zavřete všechna okna soukromého režimu.
Co je nejdůležitější u bodu „QR přihlášení lze sociálně zneužít“?
Útočník může uživatele přesvědčit, aby naskenoval jeho vlastní přihlašovací kód. Ochrana funguje jen tehdy, když uživatel ověří, odkud kód pochází. Praktický krok: Nikdy neskenujte přihlašovací QR kód poslaný e-mailem, chatem nebo podporou.
Co je nejdůležitější u bodu „Správa relací uzavírá celý postup“?
Pokud je počítač kompromitovaný, může zneužít již přihlášenou relaci. Služba by měla umožnit vzdálené odhlášení a revokaci. Praktický krok: Po použití cizího zařízení otevřete doma přehled relací a ukončete neznámé záznamy.