Obnovovací kódy účtu: kam je uložit, kdy je otočit a jak ověřit zálohu
Obnovovací kód zachrání účet, když není dostupný telefon nebo bezpečnostní klíč, ale zároveň může obejít každodenní druhý faktor. Musí být dostupný v nouzi a současně chráněný jako plnohodnotný přihlašovací údaj.
Recovery code je nouzový klíč pod plombou: nemá ležet vedle hlavních klíčů ani být tak dobře schovaný, že se k němu nikdo oprávněný nedostane.
Rychlá odpověď
Obnovovací kódy účtu je potřeba hodnotit jako celý životní cyklus identity. Bezpečný systém musí chránit vznik credentialu, jeho použití pro správnou službu, obnovu při ztrátě, odvolání po incidentu a data, která dostane druhá strana.
Hlavní výhoda moderní identity spočívá v omezení přenosných tajemství a zbytečných osobních údajů. Uživatel však stále rozhoduje, kterou doménu navštívil, co potvrzuje a zda žádost odpovídá jeho vlastní akci. Technologie snižuje prostor pro určité útoky, nikoli odpovědnost za kontext.
Nejdřív oddělte čtyři různé otázky
Autentizace odpovídá, kdo se přihlašuje. Autorizace určuje, k čemu získá aplikace přístup. Identifikace spojuje osobu s určitými údaji a podpis vyjadřuje vazbu člověka ke konkrétním datům či úkonu. Jedna obrazovka může spojit více kroků, ale bezpečnostní a právní účinek zůstává odlišný.
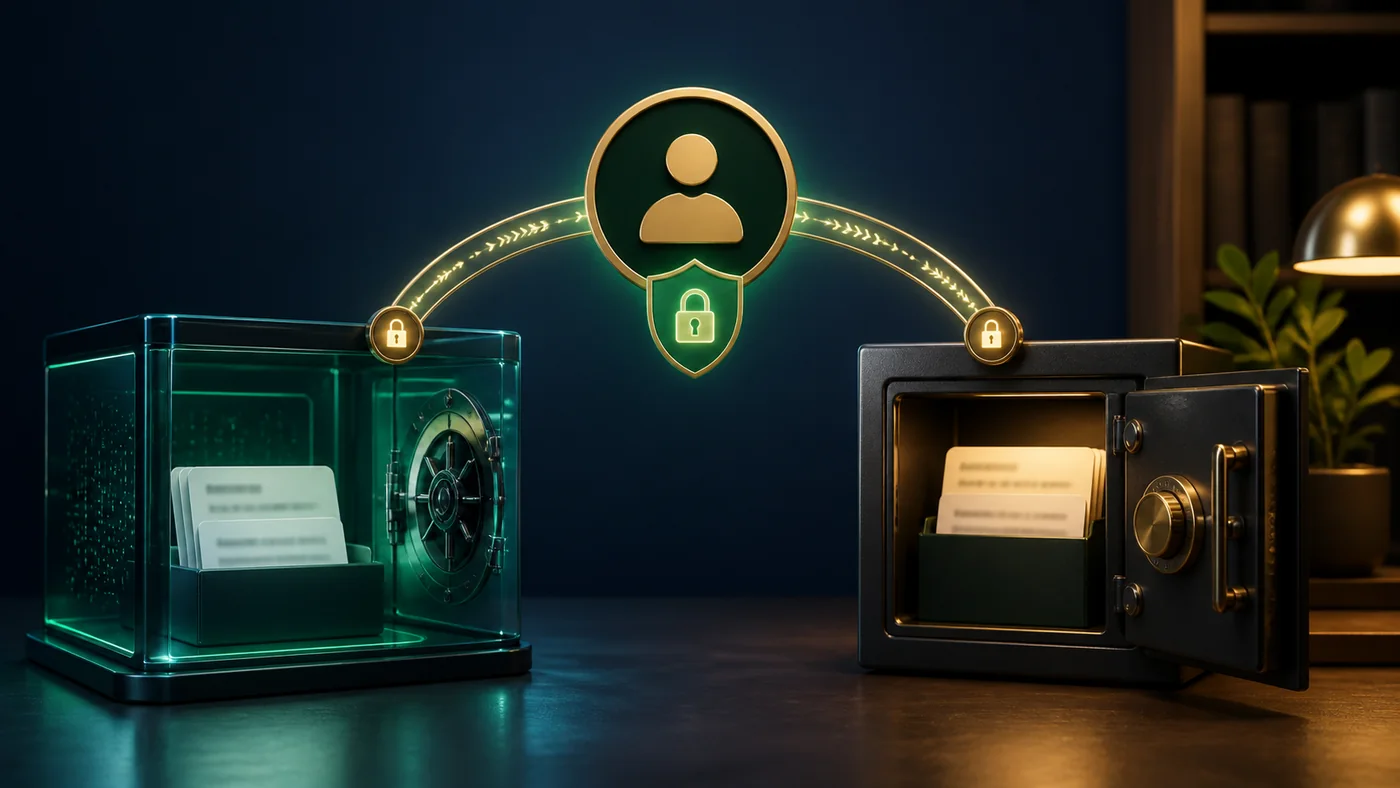
Nakreslete tři role: uživatele s autentizátorem, poskytovatele identity nebo vydavatele atributu a službu, která výsledek ověřuje. Ke každé šipce napište, zda nese veřejný klíč, podpis, token, claim, dokument nebo pouze binární potvrzení. Mapa rychle odhalí, kde leží tajemství a kde vzniká dlouhodobá závislost.
Kód je autentizátor, ne poznámka
Držitel platného recovery kódu může často obejít nedostupný druhý faktor. Screenshot v galerii nebo e-mail bez ochrany proto představuje přímé riziko.
Silný přihlašovací mechanismus je pouze jeden článek. Stejnou pozornost potřebuje registrace, obnova, přidávání nového zařízení, revokace starého credentialu a ukončení aktivních relací.
Vytvořte inventuru se sloupci služba, hlavní credential, záložní credential, obnova, aktivní zařízení a poslední kontrola. Neukládejte do ní tajné hodnoty, pouze jejich typ a umístění.
Praktický krok: Uložte kód šifrovaně nebo fyzicky a nikdy jej neposílejte chatem. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu MFA potvrzovací únava. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Oddělení chrání před jednou havárií
Kód uložený jen v telefonu nepomůže při ztrátě telefonu. Kopie vedle bezpečnostního klíče zase zmizí při stejné krádeži.
Uživatelské rozhraní často schová několik protokolových kroků pod jedno tlačítko. Pro bezpečné rozhodnutí je potřeba vědět, kdo uživatele ověřuje, kdo dostává tvrzení a která data nebo oprávnění se předávají.
Na obrazovce souhlasu čtěte podstatná jména i slovesa: profil, e-mail, soubory, číst, měnit, mazat. Široké sloveso může být důležitější než přívětivý název aplikace.
Praktický krok: Mějte jednu chráněnou kopii mimo každodenní zařízení a mimo hlavní autentizátor. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu druhy elektronického podpisu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Popis nesmí prozradit vše
Anonymní kód nelze v nouzi přiřadit, příliš podrobný štítek usnadní útočníkovi zneužití.
Pohodlí a odolnost nejsou automaticky protiklady. Dobře navržený systém může odstranit ručně přepisované tajemství a současně nabídnout více nezávislých cest obnovy.
Ukládejte datum změny a důvod. Po několika měsících pak poznáte, zda neznámý credential vznikl při vlastní migraci, nebo jde o stopu cizího přístupu.
Praktický krok: Označte službu a datum způsobem srozumitelným vlastníkovi bez uvedení e-mailu a hesla vedle kódu. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu nastavení dvoufázového ověření a záložního přístupu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Obnovovací kódy účtu: kam je uložit, kdy je otočit a jak ověřit zálohu
Použitý kód se nesmí vrátit do zásoby
Jednorázová položka má být po úspěchu označena jako spotřebovaná. Některé služby zneplatní celou sadu při nové generaci.
Při incidentu oddělte credential od relace. I po změně autentizátoru může zůstat otevřená dříve vydaná session nebo token a poskytovat pokračující přístup.
Vytvořte inventuru se sloupci služba, hlavní credential, záložní credential, obnova, aktivní zařízení a poslední kontrola. Neukládejte do ní tajné hodnoty, pouze jejich typ a umístění.
Praktický krok: Po použití vytvořte novou sadu, bezpečně nahraďte kopie a staré zničte. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu výběr a záloha bezpečnostního klíče FIDO2. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Test nesmí účet zamknout
Ověření existence zálohy je důležité, ale spotřebování jediného kódu nebo změna metod bez druhé relace může vytvořit výpadek.
Nejmenší nutný rozsah snižuje dopad chyby. Služba nemá dostat celý profil nebo celý dokument, pokud k úloze stačí jediný atribut, omezený scope nebo krátkodobý token.
Na obrazovce souhlasu čtěte podstatná jména i slovesa: profil, e-mail, soubory, číst, měnit, mazat. Široké sloveso může být důležitější než přívětivý název aplikace.
Praktický krok: Testujte v otevřené důvěryhodné relaci a předem zkontrolujte počet zbývajících kódů. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu zabezpečení e-mailového účtu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Nouzový postup má pokračování
Po přihlášení je třeba odebrat ztracené zařízení, změnit relevantní tajemství, zkontrolovat relace a obnovit redundanci.
Důvěra se neopírá o vzhled ikony. Rozhoduje ověřená doména, původ aplikace, vydavatel credentialu, stav certifikátu a přesný kontext, který uživatel potvrzuje.
Ukládejte datum změny a důvod. Po několika měsících pak poznáte, zda neznámý credential vznikl při vlastní migraci, nebo jde o stopu cizího přístupu.
Praktický krok: Sepište šest kroků po použití kódu a uložte je odděleně od samotných tajemství. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu výběr správce hesel. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Modelová situace
Po ztrátě telefonu uživatel najde vytištěný kód v domácím trezoru, přihlásí se, okamžitě přidá nový autentizátor a vygeneruje novou sadu, čímž staré kódy zneplatní.
Situaci řešte ve dvou časových osách. První popisuje, co se stalo s credentialem nebo dokladem; druhá sleduje tokeny, relace a data, která už mohla být předána. Změna hesla či odebrání zařízení ovlivní první osu, ale nemusí automaticky zrušit druhou.
Při podezření na útok pracujte z důvěryhodného zařízení a známé adresy služby. Neotvírejte bezpečnostní odkaz z nevyžádané zprávy a nepotvrzujte žádnou výzvu, kterou jste sami nezačali. Uložte čas, zařízení, doménu a přesné znění události bez kopírování tajných údajů.
Pracovní postup krok za krokem
- Krok 1: Vygenerovat sadu. Výsledek ověřte před pokračováním.
- Krok 2: Uložit oddělené kopie. Výsledek ověřte před pokračováním.
- Krok 3: Bezpečně označit datum. Výsledek ověřte před pokračováním.
- Krok 4: Ověřit dostupnost bez spotřeby. Výsledek ověřte před pokračováním.
- Krok 5: Po použití obnovit metody. Výsledek ověřte před pokračováním.
- Krok 6: Otočit a zničit starou sadu. Výsledek ověřte před pokračováním.
Pořadí chrání dostupnost. Novou metodu nejprve přidejte, použijte ji v oddělené relaci a zkontrolujte, co služba zaznamenala. Staré zařízení nebo přístup odeberte až potom. Nakonec ukončete nepotřebné relace a znovu vytvořte redundanci.
Jednou za čtvrt roku projděte credentialy, propojené aplikace, recovery údaje a aktivní relace. Revize nemusí být dlouhá, pokud každá položka nese srozumitelný název a datum. Neznámý záznam považujte za důvod k ověření, ne za automatický pokyn k bezhlavému smazání.
Bezpečný domácí experiment
Proveďte inventuru bez otevírání tajných hodnot: u každého důležitého účtu zapište pouze ano/ne, datum sady a místo uložení. Chybějící kódy vytvořte až v bezpečné relaci s dostupnou druhou metodou.
Experiment provádějte na vlastním účtu a bez předávání identity třetí straně. Nepoužívejte cizí QR kód, nevytvářejte falešný doklad a nenahrávejte citlivý soubor do náhodného online validátoru. Cílem je pochopit stav a možnosti správy, nikoli obcházet ochranu.
Zapište pozorování ve formátu: co jsem zahájil, která doména nebo aplikace žádala akci, co se zobrazilo na autentizátoru, co dostala služba a jak lze výsledek odvolat. Tento zápis odděluje uživatelskou zkušenost od domněnky o protokolu.
Časté chyby
- Silný vstup, slabá obnova: passkey chrání login, ale reset přes převzatý e-mail obejde celý model.
- Potvrzení bez kontextu: uživatel schválí výzvu, aniž ověřil doménu, účet a vlastní zahájení operace.
- Smazání před testem: starý credential zmizí dříve, než se potvrdí funkčnost nové metody.
- Záměna autentizace a autorizace: přihlášení se považuje za totéž jako souhlas s přístupem k datům.
- Odinstalování místo revokace: aplikace zmizí z telefonu, ale její serverový token zůstane platný.
- Kopie místo ověřitelného důkazu: screenshot dokladu nebo podpisu se zamění za kryptograficky ověřitelný originál.
Bezpečnější volba není ta s nejdelším seznamem funkcí, ale ta, jejíž hranice dokážete popsat. Musíte vědět, kde leží soukromý klíč nebo token, kdo může obnovit přístup, jak odvoláte ztracené zařízení a které údaje se po souhlasu kopírují mimo vaši kontrolu.
Kontrolní seznam a zdroje
- Kód je autentizátor, ne poznámka: Uložte kód šifrovaně nebo fyzicky a nikdy jej neposílejte chatem.
- Oddělení chrání před jednou havárií: Mějte jednu chráněnou kopii mimo každodenní zařízení a mimo hlavní autentizátor.
- Popis nesmí prozradit vše: Označte službu a datum způsobem srozumitelným vlastníkovi bez uvedení e-mailu a hesla vedle kódu.
- Použitý kód se nesmí vrátit do zásoby: Po použití vytvořte novou sadu, bezpečně nahraďte kopie a staré zničte.
- Test nesmí účet zamknout: Testujte v otevřené důvěryhodné relaci a předem zkontrolujte počet zbývajících kódů.
- Nouzový postup má pokračování: Sepište šest kroků po použití kódu a uložte je odděleně od samotných tajemství.
Principy byly ověřeny v těchto primárních a autoritativních zdrojích:
Text je obecný vzdělávací průvodce. U tématu obnovovací kódy účtu ověřte aktuální dokumentaci služby, právní požadavek a dostupné obnovovací možnosti.
Často kladené otázky
Co je nejdůležitější u bodu „Kód je autentizátor, ne poznámka“?
Držitel platného recovery kódu může často obejít nedostupný druhý faktor. Screenshot v galerii nebo e-mail bez ochrany proto představuje přímé riziko. Praktický krok: Uložte kód šifrovaně nebo fyzicky a nikdy jej neposílejte chatem.
Co je nejdůležitější u bodu „Oddělení chrání před jednou havárií“?
Kód uložený jen v telefonu nepomůže při ztrátě telefonu. Kopie vedle bezpečnostního klíče zase zmizí při stejné krádeži. Praktický krok: Mějte jednu chráněnou kopii mimo každodenní zařízení a mimo hlavní autentizátor.
Co je nejdůležitější u bodu „Popis nesmí prozradit vše“?
Anonymní kód nelze v nouzi přiřadit, příliš podrobný štítek usnadní útočníkovi zneužití. Praktický krok: Označte službu a datum způsobem srozumitelným vlastníkovi bez uvedení e-mailu a hesla vedle kódu.
Co je nejdůležitější u bodu „Použitý kód se nesmí vrátit do zásoby“?
Jednorázová položka má být po úspěchu označena jako spotřebovaná. Některé služby zneplatní celou sadu při nové generaci. Praktický krok: Po použití vytvořte novou sadu, bezpečně nahraďte kopie a staré zničte.
Co je nejdůležitější u bodu „Test nesmí účet zamknout“?
Ověření existence zálohy je důležité, ale spotřebování jediného kódu nebo změna metod bez druhé relace může vytvořit výpadek. Praktický krok: Testujte v otevřené důvěryhodné relaci a předem zkontrolujte počet zbývajících kódů.
Co je nejdůležitější u bodu „Nouzový postup má pokračování“?
Po přihlášení je třeba odebrat ztracené zařízení, změnit relevantní tajemství, zkontrolovat relace a obnovit redundanci. Praktický krok: Sepište šest kroků po použití kódu a uložte je odděleně od samotných tajemství.