Přihlásit přes Google nebo Apple: kdo potvrzuje identitu a co zůstane propojené
Tlačítko Přihlásit přes poskytovatele nepředává nové službě heslo k hlavnímu účtu. Poskytovatel uživatele ověří a aplikaci předá podepsané tvrzení o identitě a schválené údaje, ale vzniká dlouhodobá závislost na jednom účtu.
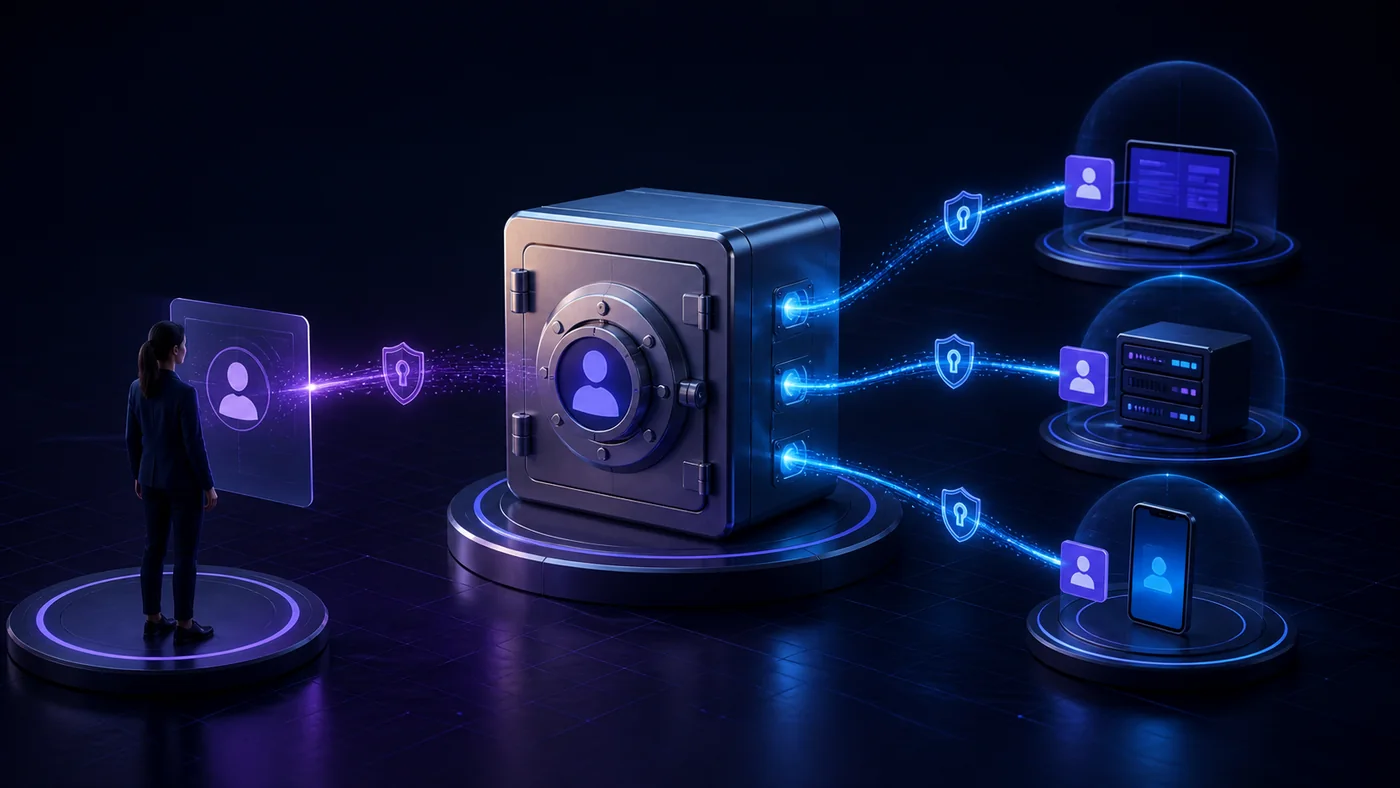
Externí poskytovatel funguje jako recepce budovy: ověří průkaz a kanceláři potvrdí, kdo přichází, aniž by jí odevzdal návštěvníkův klíč od domu.
Rychlá odpověď
Přihlášení přes google nebo apple je potřeba hodnotit jako celý životní cyklus identity. Bezpečný systém musí chránit vznik credentialu, jeho použití pro správnou službu, obnovu při ztrátě, odvolání po incidentu a data, která dostane druhá strana.
Hlavní výhoda moderní identity spočívá v omezení přenosných tajemství a zbytečných osobních údajů. Uživatel však stále rozhoduje, kterou doménu navštívil, co potvrzuje a zda žádost odpovídá jeho vlastní akci. Technologie snižuje prostor pro určité útoky, nikoli odpovědnost za kontext.
Nejdřív oddělte čtyři různé otázky
Autentizace odpovídá, kdo se přihlašuje. Autorizace určuje, k čemu získá aplikace přístup. Identifikace spojuje osobu s určitými údaji a podpis vyjadřuje vazbu člověka ke konkrétním datům či úkonu. Jedna obrazovka může spojit více kroků, ale bezpečnostní a právní účinek zůstává odlišný.
Nakreslete tři role: uživatele s autentizátorem, poskytovatele identity nebo vydavatele atributu a službu, která výsledek ověřuje. Ke každé šipce napište, zda nese veřejný klíč, podpis, token, claim, dokument nebo pouze binární potvrzení. Mapa rychle odhalí, kde leží tajemství a kde vzniká dlouhodobá závislost.
OpenID Connect přidává identitu k OAuth
OAuth deleguje přístup, zatímco OpenID Connect přidává standardní identity layer a ID token s claims o přihlášeném uživateli.
Při incidentu oddělte credential od relace. I po změně autentizátoru může zůstat otevřená dříve vydaná session nebo token a poskytovat pokračující přístup.
Bezpečnostní údaj nikdy nepřenášejte na pokyn volajícího nebo chatu podpory. Legitimní pracovník nepotřebuje váš recovery code, OTP, PIN ani potvrzení cizího přihlášení.
Praktický krok: Na obrazovce ověřte, zda služba žádá pouze přihlášení, nebo také další přístup k datům. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu passkey na cizím počítači. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Aplikace nedostává hlavní heslo
Ověření proběhne u identity providera a aplikace zpracuje token. Podvodná vložená přihlašovací stránka však může heslo stále odcizit.
Nejmenší nutný rozsah snižuje dopad chyby. Služba nemá dostat celý profil nebo celý dokument, pokud k úloze stačí jediný atribut, omezený scope nebo krátkodobý token.
Nouzový plán ověřujte bezpečně: v otevřené důvěryhodné relaci, se dvěma dostupnými metodami a bez mazání poslední funkční cesty. Test nesmí vytvořit větší riziko než samotná porucha.
Praktický krok: Přihlašujte se pouze na známé doméně poskytovatele a preferujte passkey nebo bezpečnostní klíč. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu OAuth souhlas a oprávnění. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Claims tvoří předaný profil
Aplikace může získat stabilní identifikátor, jméno, e-mail nebo další schválené údaje. Rozsah se má řídit účelem a souhlasem.
Důvěra se neopírá o vzhled ikony. Rozhoduje ověřená doména, původ aplikace, vydavatel credentialu, stav certifikátu a přesný kontext, který uživatel potvrzuje.
Při změně nastavujte jednu věc. Nejdřív přidejte novou metodu, ověřte ji v oddělené relaci a teprve potom odeberte starou. Tento pořadník chrání před vlastním uzamčením účtu.
Praktický krok: Před potvrzením přečtěte seznam předávaných údajů a odmítněte nepřiměřený požadavek. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu kontrola oprávnění aplikací. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Hlavní účet se stává kritickou závislostí
Převzetí nebo blokace identity providera může otevřít či uzavřít přístup k navázaným službám.
Silný přihlašovací mechanismus je pouze jeden článek. Stejnou pozornost potřebuje registrace, obnova, přidávání nového zařízení, revokace starého credentialu a ukončení aktivních relací.
Bezpečnostní údaj nikdy nepřenášejte na pokyn volajícího nebo chatu podpory. Legitimní pracovník nepotřebuje váš recovery code, OTP, PIN ani potvrzení cizího přihlášení.
Praktický krok: Zabezpečte hlavní účet dvěma nezávislými metodami a u kritických služeb přidejte místní obnovu. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu reakce na převzetí telefonního čísla. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Odpojení neznamená automatické smazání účtu
Zrušení propojení zastaví nebo změní přihlašování, ale aplikace může dál uchovávat účet a dříve získaná data podle svých pravidel.
Uživatelské rozhraní často schová několik protokolových kroků pod jedno tlačítko. Pro bezpečné rozhodnutí je potřeba vědět, kdo uživatele ověřuje, kdo dostává tvrzení a která data nebo oprávnění se předávají.
Nouzový plán ověřujte bezpečně: v otevřené důvěryhodné relaci, se dvěma dostupnými metodami a bez mazání poslední funkční cesty. Test nesmí vytvořit větší riziko než samotná porucha.
Praktický krok: Při odchodu odvolejte přístup u poskytovatele a zvlášť požádejte službu o smazání účtu. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu postup při ztrátě telefonu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Skrytý e-mail omezuje korelaci, ne celou stopu
Alias může zabránit předání hlavní adresy, ale služba stále zná stabilní identifikátor a vlastní aktivitu uživatele.
Pohodlí a odolnost nejsou automaticky protiklady. Dobře navržený systém může odstranit ručně přepisované tajemství a současně nabídnout více nezávislých cest obnovy.
Při změně nastavujte jednu věc. Nejdřív přidejte novou metodu, ověřte ji v oddělené relaci a teprve potom odeberte starou. Tento pořadník chrání před vlastním uzamčením účtu.
Praktický krok: Používejte alias tam, kde není potřeba přímý kontakt, a uložte mapu služby k aliasu pro budoucí obnovu. Před změnou potvrďte, že máte funkční druhou cestu a že přesně rozumíte dopadu na existující relace, propojené aplikace a obnovu účtu.
Navazující postup rozvíjí článek o tématu bezpečné nastavení nového telefonu. Odkaz vede k další konkrétní kontrole stejné uživatelské cesty.
Modelová situace
Uživatel ztratí přístup k hlavnímu e-mailovému účtu a zjistí, že přes něj vstupuje do deseti dalších služeb. Obnova proto neřeší jen poštu, ale celý strom federovaných účtů a jejich relací.
Situaci řešte ve dvou časových osách. První popisuje, co se stalo s credentialem nebo dokladem; druhá sleduje tokeny, relace a data, která už mohla být předána. Změna hesla či odebrání zařízení ovlivní první osu, ale nemusí automaticky zrušit druhou.
Při podezření na útok pracujte z důvěryhodného zařízení a známé adresy služby. Neotvírejte bezpečnostní odkaz z nevyžádané zprávy a nepotvrzujte žádnou výzvu, kterou jste sami nezačali. Uložte čas, zařízení, doménu a přesné znění události bez kopírování tajných údajů.
Pracovní postup krok za krokem
- Krok 1: Ověřit doménu poskytovatele. Výsledek ověřte před pokračováním.
- Krok 2: Přečíst claims a scopes. Výsledek ověřte před pokračováním.
- Krok 3: Použít silné ověření hlavního účtu. Výsledek ověřte před pokračováním.
- Krok 4: Přidat obnovu kritických služeb. Výsledek ověřte před pokračováním.
- Krok 5: Revidovat propojené aplikace. Výsledek ověřte před pokračováním.
- Krok 6: Při odchodu odvolat přístup i účet. Výsledek ověřte před pokračováním.
Pořadí chrání dostupnost. Novou metodu nejprve přidejte, použijte ji v oddělené relaci a zkontrolujte, co služba zaznamenala. Staré zařízení nebo přístup odeberte až potom. Nakonec ukončete nepotřebné relace a znovu vytvořte redundanci.
Jednou za čtvrt roku projděte credentialy, propojené aplikace, recovery údaje a aktivní relace. Revize nemusí být dlouhá, pokud každá položka nese srozumitelný název a datum. Neznámý záznam považujte za důvod k ověření, ne za automatický pokyn k bezhlavému smazání.
Bezpečný domácí experiment
V nastavení hlavního účtu otevřete seznam propojených aplikací a u tří položek zjistěte datum, rozsah a poslední použití. Neznámý přístup odvolejte až po ověření, že nejde o službu potřebnou k práci.
Experiment provádějte na vlastním účtu a bez předávání identity třetí straně. Nepoužívejte cizí QR kód, nevytvářejte falešný doklad a nenahrávejte citlivý soubor do náhodného online validátoru. Cílem je pochopit stav a možnosti správy, nikoli obcházet ochranu.
Zapište pozorování ve formátu: co jsem zahájil, která doména nebo aplikace žádala akci, co se zobrazilo na autentizátoru, co dostala služba a jak lze výsledek odvolat. Tento zápis odděluje uživatelskou zkušenost od domněnky o protokolu.
Časté chyby
- Silný vstup, slabá obnova: passkey chrání login, ale reset přes převzatý e-mail obejde celý model.
- Potvrzení bez kontextu: uživatel schválí výzvu, aniž ověřil doménu, účet a vlastní zahájení operace.
- Smazání před testem: starý credential zmizí dříve, než se potvrdí funkčnost nové metody.
- Záměna autentizace a autorizace: přihlášení se považuje za totéž jako souhlas s přístupem k datům.
- Odinstalování místo revokace: aplikace zmizí z telefonu, ale její serverový token zůstane platný.
- Kopie místo ověřitelného důkazu: screenshot dokladu nebo podpisu se zamění za kryptograficky ověřitelný originál.
Bezpečnější volba není ta s nejdelším seznamem funkcí, ale ta, jejíž hranice dokážete popsat. Musíte vědět, kde leží soukromý klíč nebo token, kdo může obnovit přístup, jak odvoláte ztracené zařízení a které údaje se po souhlasu kopírují mimo vaši kontrolu.
Kontrolní seznam a zdroje
- OpenID Connect přidává identitu k OAuth: Na obrazovce ověřte, zda služba žádá pouze přihlášení, nebo také další přístup k datům.
- Aplikace nedostává hlavní heslo: Přihlašujte se pouze na známé doméně poskytovatele a preferujte passkey nebo bezpečnostní klíč.
- Claims tvoří předaný profil: Před potvrzením přečtěte seznam předávaných údajů a odmítněte nepřiměřený požadavek.
- Hlavní účet se stává kritickou závislostí: Zabezpečte hlavní účet dvěma nezávislými metodami a u kritických služeb přidejte místní obnovu.
- Odpojení neznamená automatické smazání účtu: Při odchodu odvolejte přístup u poskytovatele a zvlášť požádejte službu o smazání účtu.
- Skrytý e-mail omezuje korelaci, ne celou stopu: Používejte alias tam, kde není potřeba přímý kontakt, a uložte mapu služby k aliasu pro budoucí obnovu.
Principy byly ověřeny v těchto primárních a autoritativních zdrojích:
- OpenID Foundation – jak funguje OpenID Connect
- OpenID Connect Core 1.0
- IETF – OAuth 2.0 Security BCP
Text je obecný vzdělávací průvodce. U tématu přihlášení přes Google nebo Apple ověřte aktuální dokumentaci služby, právní požadavek a dostupné obnovovací možnosti.
Často kladené otázky
Co je nejdůležitější u bodu „OpenID Connect přidává identitu k OAuth“?
OAuth deleguje přístup, zatímco OpenID Connect přidává standardní identity layer a ID token s claims o přihlášeném uživateli. Praktický krok: Na obrazovce ověřte, zda služba žádá pouze přihlášení, nebo také další přístup k datům.
Co je nejdůležitější u bodu „Aplikace nedostává hlavní heslo“?
Ověření proběhne u identity providera a aplikace zpracuje token. Podvodná vložená přihlašovací stránka však může heslo stále odcizit. Praktický krok: Přihlašujte se pouze na známé doméně poskytovatele a preferujte passkey nebo bezpečnostní klíč.
Co je nejdůležitější u bodu „Claims tvoří předaný profil“?
Aplikace může získat stabilní identifikátor, jméno, e-mail nebo další schválené údaje. Rozsah se má řídit účelem a souhlasem. Praktický krok: Před potvrzením přečtěte seznam předávaných údajů a odmítněte nepřiměřený požadavek.
Co je nejdůležitější u bodu „Hlavní účet se stává kritickou závislostí“?
Převzetí nebo blokace identity providera může otevřít či uzavřít přístup k navázaným službám. Praktický krok: Zabezpečte hlavní účet dvěma nezávislými metodami a u kritických služeb přidejte místní obnovu.
Co je nejdůležitější u bodu „Odpojení neznamená automatické smazání účtu“?
Zrušení propojení zastaví nebo změní přihlašování, ale aplikace může dál uchovávat účet a dříve získaná data podle svých pravidel. Praktický krok: Při odchodu odvolejte přístup u poskytovatele a zvlášť požádejte službu o smazání účtu.
Co je nejdůležitější u bodu „Skrytý e-mail omezuje korelaci, ne celou stopu“?
Alias může zabránit předání hlavní adresy, ale služba stále zná stabilní identifikátor a vlastní aktivitu uživatele. Praktický krok: Používejte alias tam, kde není potřeba přímý kontakt, a uložte mapu služby k aliasu pro budoucí obnovu.